Firewall para WordPress: Cloudflare WAF y plugins de seguridad
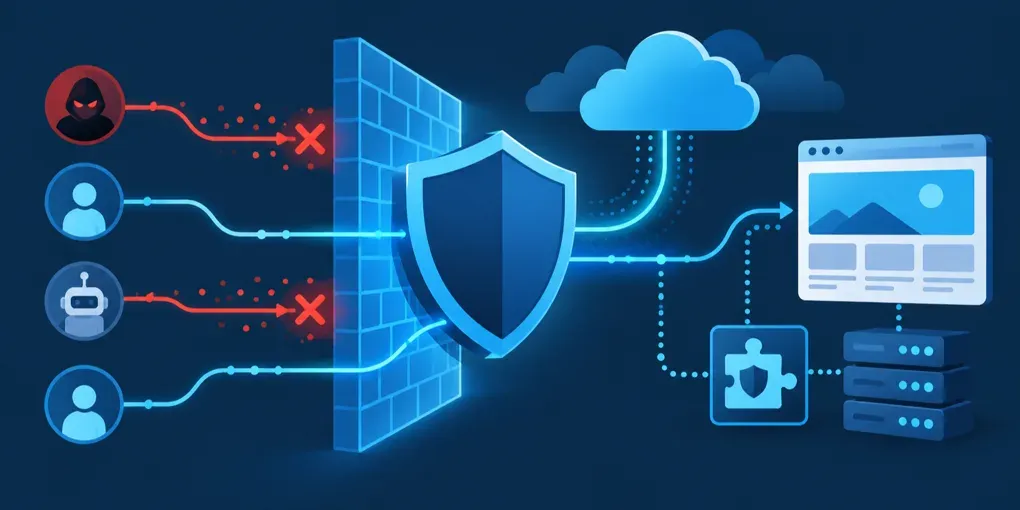
Un firewall para WordPress filtra peticiones antes de que lleguen a tu sitio o mientras WordPress las procesa. No es una solución única: un WAF en la red puede detener tráfico malicioso antes de consumir recursos del servidor, mientras que un plugin conoce mejor los usuarios, archivos y eventos de tu instalación. La combinación correcta reduce ataques sin convertir el panel en una fuente de falsos positivos.
Cloudflare WAF: bloquear antes de llegar al servidor
El WAF de Cloudflare inspecciona las peticiones en la red perimetral. Sus reglas gestionadas identifican patrones habituales de inyección SQL, cross-site scripting y otras técnicas, y también puedes crear reglas para países, rutas, métodos HTTP o puntuaciones de bots.
Para una instalación normal, empieza en modo de protección moderado. Activa las reglas gestionadas, revisa los eventos durante varios días y evita bloquear por país salvo que tengas una razón operativa. Si administras WordPress desde una IP estable, una regla que desafíe o permita el acceso a /wp-admin/ puede reducir ruido, pero no reemplaza una contraseña fuerte ni la autenticación de dos factores.
Una ventaja importante es el coste de los ataques: el WAF puede rechazar una petición antes de que PHP, la base de datos o el límite de CPU del hosting intervengan. También protege recursos que un plugin no alcanza si el servidor está saturado. Su límite es el contexto: Cloudflare no sabe por sí solo qué usuario cambió un archivo o qué plugin generó una petición legítima.
Plugins: visibilidad dentro de WordPress
Un plugin como Wordfence Security añade un firewall a nivel de aplicación, escaneo de archivos, alertas de cambios y controles de inicio de sesión. Otras opciones ofrecen funciones parecidas, pero conviene instalar una sola suite principal: duplicar firewalls y escáneres suele consumir recursos y complica el diagnóstico.
Configura el plugin después de crear una copia de seguridad. Activa las notificaciones útiles —inicios de sesión de administradores, cambios de archivos y actualizaciones críticas— y programa los escaneos en horas de poca actividad. Si el firewall ofrece modo de aprendizaje, déjalo observar antes de aplicar bloqueos estrictos; así puede registrar acciones legítimas de tu tema, constructor o tienda.
¿Qué capa necesitas?
| Necesidad | Cloudflare WAF | Plugin de seguridad |
|---|---|---|
| Bloquear tráfico antes del hosting | Excelente | No |
| Ver cambios en archivos | No | Excelente |
| Proteger el origen de ataques volumétricos | Excelente | Limitado |
| Reglas específicas de WordPress | Básicas | Detalladas |
| Consumo de recursos del servidor | Muy bajo | Puede ser relevante |
Para un blog pequeño, WAF más copias y 2FA suele ser una base suficiente. Para una tienda, una membresía o un sitio con varios administradores, añade un plugin bien configurado y revisa sus alertas. En ambos casos, mantén WordPress, el tema y los plugins actualizados y elimina componentes que ya no uses.
Configuración segura sin romper el sitio
- Haz un backup verificable antes de cambiar reglas.
- Anota tu IP administrativa o prepara una forma alternativa de acceso.
- Activa primero el registro y el desafío; bloquea después de revisar eventos.
- Prueba portada,
/wp-admin/, formularios, pagos y la API REST. - Comprueba los falsos positivos tras cada actualización.
El firewall complementa, no sustituye, proteger el login con 2FA ni un sistema de backups de WordPress. Si una regla bloquea a usuarios legítimos, desactiva solo esa regla, identifica la ruta o patrón responsable y crea una excepción estrecha en lugar de apagar toda la protección.